Kód: 54494345
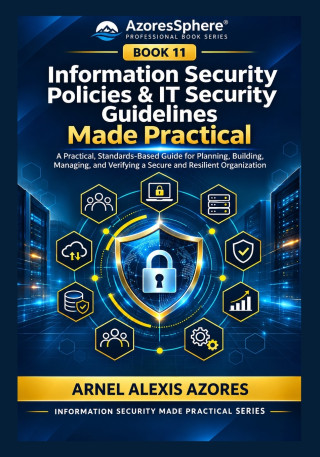
Information Security Policies & IT Security Guidelines Made Practical
Autor Arnel Alexis Azores
**Turn Information Security Policies into Practical, Measurable, and Verifiable Controls**Information security policies are effective only when organizations can translate them into operational procedures, assign accountability, a ... celý popis


- Jazyk:
 Angličtina
- Vazba: Brožovaná
- Počet stran: 434
Nakladatelství: Independently published, 2026
- Více informací o knize


Mohlo by se vám také líbit
-
Threshing Day (Limited Deluxe Edition)
473 Kč -
Cozy Countdown: An Advent Coloring Book Bundle
514 Kč -
Court of Thorns and Roses 6
385 Kč -
Murdoku
327 Kč -
White Nights
84 Kč -
Trust Fall
227 Kč -

A Conspiracy of Charming Monsters
391 Kč -
I'll Believe in Anything. The Making of Heated Rivalry Season 1
473 Kč -

A Conspiracy of Charming Monsters
276 Kč -
The Mirror of Infinite Endings
434 Kč -
Once Upon a Broken Heart Collector's Edition
571 Kč -
The Long-Lived King: An Original The Owl House Graphic Novel
385 Kč -
Jojo's Bizarre Adventure: Part 7--Steel Ball Run, Vol. 9
438 Kč -
Berserk Deluxe Volume 1
917 Kč -

Chainsaw Man, Vol. 22
230 Kč -
Lord of Mysteries, Vol. 4: The Faceless, Part I
345 Kč -
Protocols
310 Kč -
Threshing Day (Wing and Claw Collection)
453 Kč -
Murdoku Volume 2: Back in Time
301 Kč -
21 Days of Fear
406 Kč -
Fourth Wing
563 Kč
Darujte tuto knihu ještě dnes
- Objednejte knihu a zvolte Zaslat jako dárek.
- Obratem obdržíte darovací poukaz na knihu, který můžete ihned předat obdarovanému.
- Knihu zašleme na adresu obdarovaného, o nic se nestaráte.
Informovat o naskladnění knihy
Zadejte do formuláře e-mailovou adresu a jakmile knihu naskladníme, zašleme vám o tom zprávu. Pohlídáme vše za vás.
Více informací o knize Information Security Policies & IT Security Guidelines Made Practical
Nákupem získáte 65 bodů
 Anotace knihy

**Turn Information Security Policies into Practical, Measurable, and Verifiable Controls**
Information security policies are effective only when organizations can translate them into operational procedures, assign accountability, and demonstrate that controls actually work.
*Information Security Policies & IT Security Guidelines Made Practical* is a comprehensive implementation-oriented reference designed to bridge the gap between information security governance and day-to-day IT security operations.
The book explores the practical application of information security management, identity and access management, infrastructure hardening, cloud security, vulnerability management, incident response, risk management, IT service management, business continuity, and related security disciplines.
Drawing on established frameworks, including ISO/IEC 27001:2022, ISO/IEC 27002:2022, and the NIST Cybersecurity Framework, it emphasizes practical implementation and operational verification, with particular relevance to regulated organizations and banking environments.
**What readers can expect:**
- Practical guidance for implementing information security policies and IT security guidelines
- Examples of security controls and operational procedures
- Implementation checklists and control verification approaches
- Risk, accountability, and segregation-of-duties considerations
- Governance models and coordination across IT, information security, risk management, and internal audit
- Practical considerations for regulatory compliance and continuous improvement
**Who should read this book?**
Chief Information Security Officers, information security professionals, IT managers, risk and compliance officers, internal auditors, cybersecurity practitioners, consultants, and students seeking implementation-focused guidance.
More than a collection of policy statements, this book is designed to help organizations move from documented requirements to demonstrable, sustainable information security practices.
Parametry knihy
649 Kč
- Plný název: Information Security Policies & IT Security Guidelines Made Practical
- Podnázev: A Practical, Standards-Based Guide for Planning, Building, Managing, and Verifying a Secure and Resilient Organization
- Autor: Arnel Alexis Azores
- Jazyk: Angličtina
- Vazba: Brožovaná
- Počet stran: 434
- EAN: 9798141096198
- ID: 54494345
- Nakladatelství: Independently published
- Hmotnost: 750 g
- Rozměry: 254 × 178 × 22 mm
- Datum vydání: 05. November 2026
Osobní odběr Praha, Brno a 48693 dalších
Copyright ©2008-26 nejlevnejsi-knihy.cz Všechna práva vyhrazenaSoukromíCookies

 Vrácení do měsíce
 571 999 099 (8-15.30h)
